
Inteligencia artificial en Microsoft Sentinel: novedades y ventajas operativas
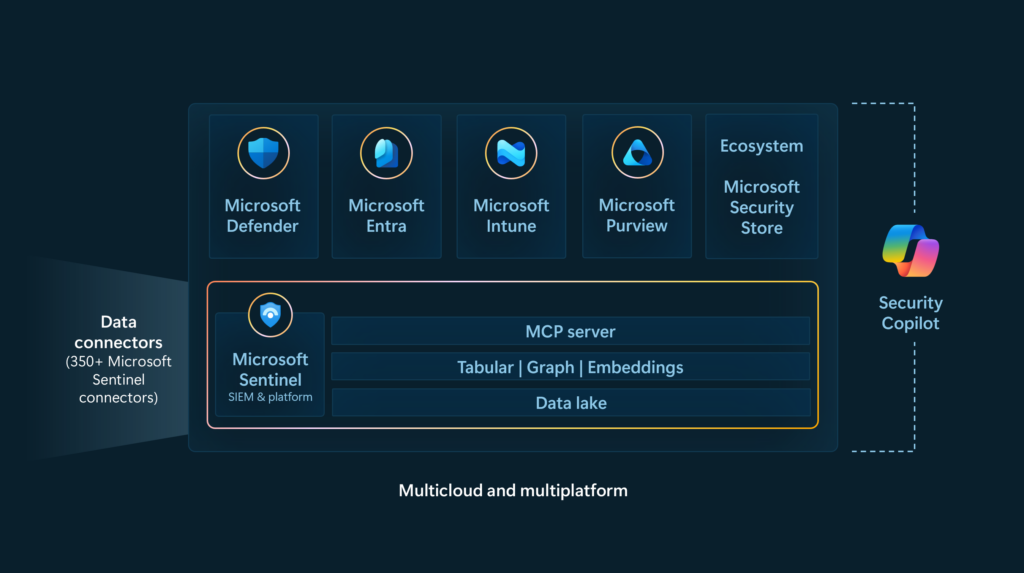
La inteligencia artificial en Microsoft Sentinel está transformando la manera en que los centros de operaciones de seguridad (SOC) gestionan la detección y respuesta a amenazas. En un entorno donde la complejidad y volumen de los ataques crecen día a día, los avances recientes en las capacidades de IA incorporadas en Microsoft Sentinel ofrecen una ventaja operativa crítica para equipos de ciberseguridad.
Este artículo revisa las funcionalidades más actualizadas de IA en Microsoft Sentinel, incluyendo la integración con Security Copilot y las mejoras en la automatización y enriquecimiento de datos para facilitar investigaciones y respuestas más rápidas y precisas.
Capacidades avanzadas de IA en Microsoft Sentinel
Microsoft Sentinel ha incorporado recientemente herramientas de inteligencia artificial que permiten la generación automática de playbooks para responder a incidentes de seguridad, gracias a la asistencia de un agente de codificación basado en IA, conocido como Cline. Este mecanismo genera flujos de trabajo de automatización en Python a partir de un diálogo conversacional, reduciendo significativamente el tiempo necesario para implementar respuestas automatizadas.
Además, Microsoft Sentinel ahora ofrece un modelo contextual inteligente denominado Model Context Protocol (MCP) que transforma la vasta información recopilada en gráficos de seguridad que los agentes pueden utilizar para analizar y comprender relaciones complejas entre identidades, dispositivos y amenazas. Esta capacidad facilita la detección proactiva y correlaciona datos heterogéneos para una visión integral de la superficie de ataque.
Integración con Security Copilot para acelerar operaciones en SOC
Una de las novedades clave es la integración de Microsoft Sentinel con Security Copilot, un asistente basado en IA que unifica diversas fuentes de información y orquesta acciones de seguridad. Security Copilot ayuda a los analistas a detectar, investigar y responder a amenazas con mayor rapidez, proporcionando recomendaciones dinámicas y generando informes que resumen insights de forma clara y accionable.
Esta colaboración entre elementos de inteligencia artificial permite que los SOCs operen a velocidad máquina, priorizando el juicio humano sobre tareas más repetitivas y rutinarias. El resultado es una defensa más coordinada y proactiva que maximiza la eficiencia operacional y reduce la ventana de exposición ante ataques sofisticados.
Mejoras recientes en detección y automatización de amenazas
Las últimas actualizaciones de Microsoft Sentinel incluyen la capacidad de enlazar resultados basados en comportamiento para incidentes a través de búsquedas avanzadas (advanced hunting), lo que incrementa la precisión en la identificación de amenazas mediante análisis de anomalías y comportamiento de usuarios y entidades (UEBA). Esta funcionalidad mejora la calidad del contexto disponible para las investigaciones, facilitando respuestas focalizadas.
Asimismo, la integración nativa con un data lake permite almacenar de manera eficiente grandes volúmenes de datos con retención prolongada, lo que beneficia la ejecución de consultas complejas y análisis históricos que apoyan tanto la caza proactiva de amenazas como el cumplimiento normativo.
Ventajas operativas y técnicas del uso de IA en Microsoft Sentinel
El uso de inteligencia artificial en Microsoft Sentinel representa una mejora significativa en la agilidad y profundidad con la que los equipos de seguridad pueden responder a incidentes. Al automatizar tareas repetitivas, enriquecer datos y ofrecer análisis contextuales, la plataforma reduce la presión sobre los analistas permitiéndoles concentrarse en decisiones estratégicas y riesgos de alto impacto.
Técnicamente, la integración de IA con capacidades como playbooks generados automáticamente y el análisis de grafos asegura que la respuesta a amenazas sea tanto rápida como adaptativa. Estas características también optimizan el uso de recursos, disminuyendo costos operativos al potenciar la eficacia del SOC con menos carga manual y errores humanos.
Hacia un SOC inteligente y proactivo con Microsoft Sentinel
La evolución de Microsoft Sentinel hacia un SOC impulsado por inteligencia artificial marca un cambio de paradigma en ciberseguridad. El despliegue de agentes de IA especializados que trabajan en conjunto con expertos humanos inaugura una era de defensa autónoma, donde la detección, análisis y respuesta ocurren a escala y velocidad imposibles para las operaciones tradicionales.
Este enfoque agentico sitúa a Microsoft Sentinel y Security Copilot como pilares de un ecosistema que protege activos críticos con una defensa coordinada, minuciosa y ágil. Para las organizaciones enfocadas en modernizar sus operaciones de seguridad, estas innovaciones de IA representan una inversión estratégica imprescindible para enfrentar las amenazas digitales actuales y futuras.
En resumen, la inteligencia artificial en Microsoft Sentinel se consolida como un facilitador clave para optimizar procesos, aumentar la precisión en la detección de amenazas y acelerar la respuesta en entornos críticos de seguridad.
¿Hablamos de tu proyecto?
Cuéntanos qué necesitas: consultoría cloud, ciberseguridad, licenciamiento Microsoft o Formación oficial.
Contáctanos