
Microsoft Security Copilot 2026: Revolución en Centros de Operaciones de Seguridad
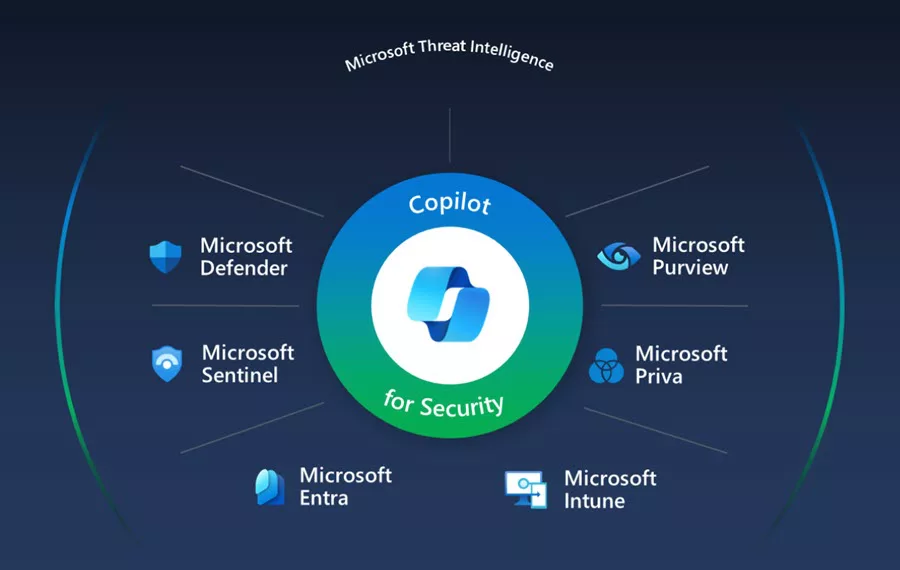
En 2026, la gestión de la ciberseguridad en las organizaciones enfrenta una complejidad creciente debido al aumento de amenazas sofisticadas y la necesidad de respuestas inmediatas. Microsoft Security Copilot se presenta como una herramienta disruptiva que está transformando los centros de operaciones de seguridad (SOC) gracias a su avanzada inteligencia artificial. Este artículo explora las novedades más relevantes en Security Copilot durante 2026 y cómo potencian las operaciones de seguridad para líderes CISOs, gerentes de TI y tomadores de decisión.
Nuevas capacidades del Security Analyst Agent
Una de las innovaciones centrales en Microsoft Security Copilot es el lanzamiento del Security Analyst Agent, un agente inteligente de apoyo diseñado para asistir a los analistas en la interpretación de incidentes complejos. Este agente utiliza procesamientos avanzados de lenguaje natural y modelos de IA entrenados con datos de ciberseguridad para proporcionar análisis contextuales en tiempo real. La capacidad de extraer rápidamente patrones relevantes reduce significativamente el tiempo que los analistas dedican a clasificar y entender amenazas.
Además, el Security Analyst Agent permite a los equipos SOC interactuar mediante comandos conversacionales, facilitando una experiencia mucho más intuitiva y dinámica en la gestión de incidentes. Esta interacción colaborativa entre humanos e inteligencia artificial optimiza el flujo de trabajo, evitando la sobrecarga cognitiva en escenarios de crisis.
Automatización avanzada de investigaciones de seguridad
En 2026, la automatización de procesos dentro de Security Copilot ha dado un salto cualitativo con la incorporación de tareas autónomas para investigaciones de seguridad. Estas se ejecutan sin intervención humana, permitiendo detectar, rastrear y recopilar evidencia de incidentes de manera más rápida y precisa.
Esta automatización incluye la capacidad de ejecutar búsquedas complejas en logs, correlacionar eventos y generar reportes personalizados para diferentes niveles de la organización. Con esto, las operaciones se liberan de tareas repetitivas y pueden concentrarse en la mitigación estratégica, mejorando la productividad global y la capacidad de respuesta.
Integración con Microsoft Defender y Sentinel
Una de las fortalezas de Microsoft Security Copilot es su integración nativa con Microsoft Defender y Microsoft Sentinel, dos pilares en la defensa y monitoreo de infraestructuras. Esta integración permite un flujo continuo de datos, incidentes y alertas, proporcionando un panorama unificado para el equipo de seguridad.
Con Microsoft Defender, Security Copilot intensifica la capacidad de detección y respuesta automática ante amenazas en endpoints y cargas de trabajo en la nube. Por su parte, la integración con Sentinel amplía el alcance de análisis gracias a la ingesta de grandes volúmenes de datos y capacidades de orquestación y respuesta (SOAR). En conjunto, estas integraciones consolidan a Security Copilot como una solución integral para los SOC modernos.
Análisis de riesgos y vulnerabilidades mediante inteligencia artificial
El análisis de riesgos y vulnerabilidades es otro aspecto revolucionado por el uso de inteligencia artificial en Security Copilot. El sistema puede evaluar continuamente la postura de seguridad, identificando puntos débiles antes de que sean explotados. Esta evaluación predictiva ayuda a priorizar remediaciones de manera eficiente, basándose en el contexto y la criticidad de los recursos afectados.
La IA también contribuye a generar escenarios de simulación de ataques que permiten preparar protocolos de respuesta ante diferentes vectores de amenaza. Esto fortalece la resiliencia y capacidad proactiva del SOC, anticipándose a posibles incidentes y acelerando la toma de decisiones en protección y mitigación.
Ponderación y priorización inteligente de incidentes
Gracias a algoritmos de aprendizaje automático, Security Copilot dispone de capacidades avanzadas para ponderar y priorizar incidentes de seguridad según su impacto real y urgencia. Esta priorización inteligente evita distracciones por falsas alarmas y focaliza los esfuerzos en amenazas críticas que podrían comprometer operaciones o datos sensibles.
Este enfoque ayuda a optimizar recursos técnicos y humanos, haciendo más eficientes las jornadas laborales de los equipos SOC. La reducción del ruido operativo además mejora las métricas de tiempo de respuesta y resolución, aspectos clave para la ciberseguridad empresarial.
Expansión del ecosistema de agentes de seguridad
Un punto destacado en 2026 es la expansión del ecosistema de agentes que compone Microsoft Security Copilot. Estos agentes especializados pueden integrarse en distintas capas de la arquitectura tecnológica para cubrir áreas como redes, aplicaciones, identidades y dispositivos.
Esta red de agentes proporciona una visibilidad completa y granular de la superficie de ataque, facilitando una defensa coordinada y multisectorial. Además, el ecosistema abierto favorece la incorporación de nuevas fuentes de datos y soluciones complementarias, haciendo que la plataforma evolucione continuamente ante nuevas amenazas.
Capacidades de razonamiento multi-paso para equipos SOC
Microsoft Security Copilot introduce capacidades avanzadas de razonamiento multi-paso que permiten a los equipos SOC abordar incidentes complejos mediante procesos lógicos secuenciales apoyados en IA. Esto significa que la solución puede seguir cadenas de eventos, hipótesis y acciones recomendadas, asistiendo en la toma de decisiones fundamentada.
Este enfoque es especialmente útil en ataques avanzados y persistentes, donde el análisis superficial no es suficiente. El razonamiento multi-paso aporta profundidad y rigor, facilitando la definición de estrategias efectivas para la contención y recuperación.
Impacto empresarial, desafíos y recomendaciones
La adopción de Microsoft Security Copilot en 2026 representa una oportunidad para que las organizaciones reduzcan significativamente los tiempos de detección y respuesta, mejoren la productividad de sus analistas y fortalezcan su postura de ciberseguridad. Sin embargo, su implementación no está exenta de retos, como la necesidad de capacitación especializada, la integración con sistemas existentes y la gestión del cambio cultural hacia una colaboración más estrecha entre humanos e inteligencia artificial.
Se recomienda evaluar estas variables cuidadosamente y optar por un despliegue progresivo acompañado de capacitación continua. Contar con socios expertos como ProtokolCloud para la instalación, configuración y formación puede ser crucial para maximizar los beneficios del Security Copilot y garantizar una adopción exitosa que potencie la defensa frente a amenazas actuales y futuras.
En conclusión, Microsoft Security Copilot 2026 marca un antes y un después en la evolución de los SOC al incorporar tecnologías de inteligencia artificial que permiten enfrentar la complejidad cibernética con mayor eficacia, inteligencia y velocidad.
¿Hablamos de tu proyecto?
Cuéntanos qué necesitas: consultoría cloud, ciberseguridad, licenciamiento Microsoft o Formación oficial.
Contáctanos